Cloud 运行 MCP 服务器和双子座 CLI 扩展
启用MCP相容的AI代理,将应用程序部署到Cloud Run.
"mcpServers":{
  "cloud-run": {
    "command": "npx",
    "args": ["-y", "@google-cloud/cloud-run-mcp"]
  }
}
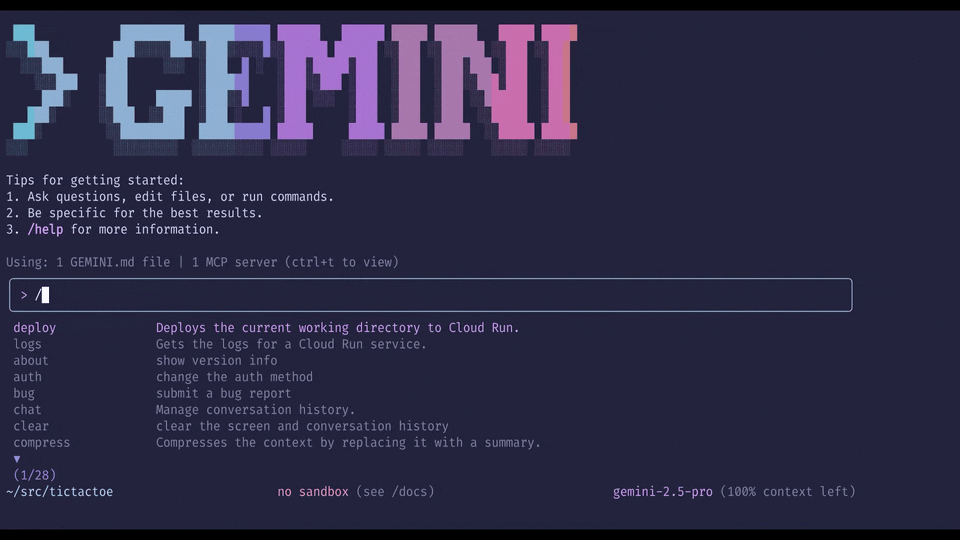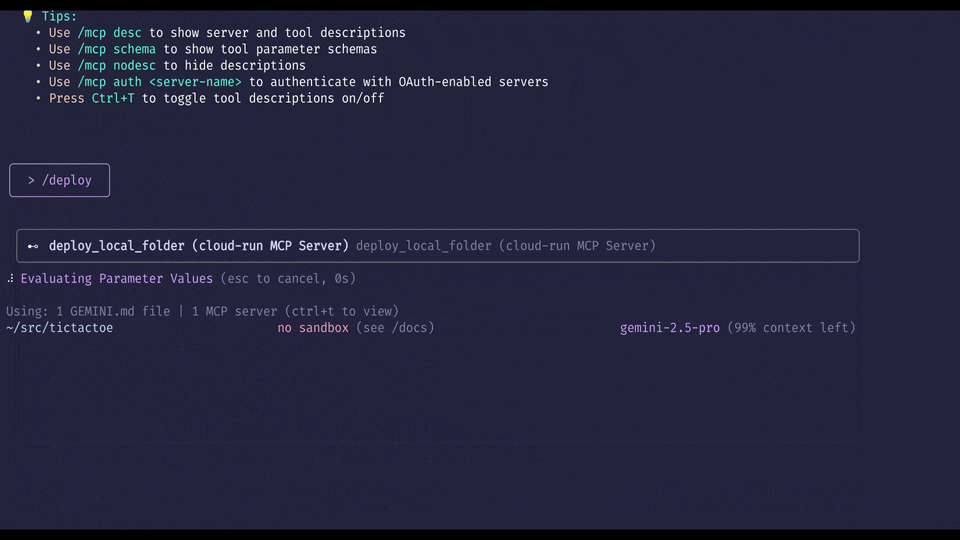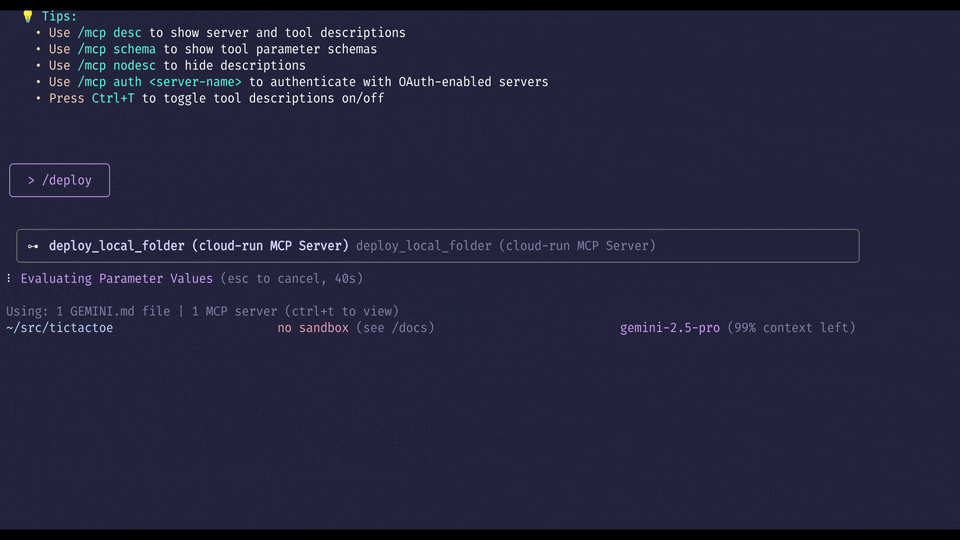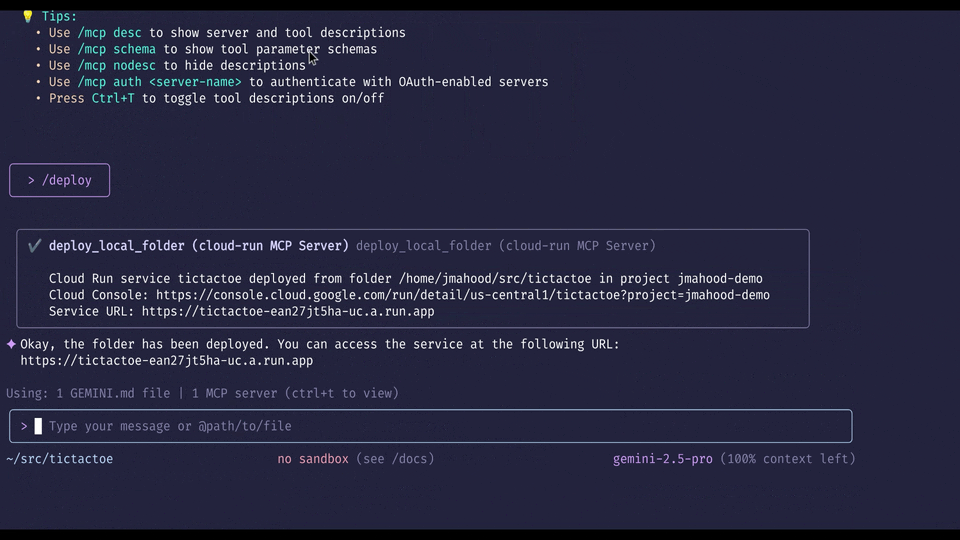
从双子星CLI和其他AI授权的CLI特工部署:
由AI驱动的IDE部署:
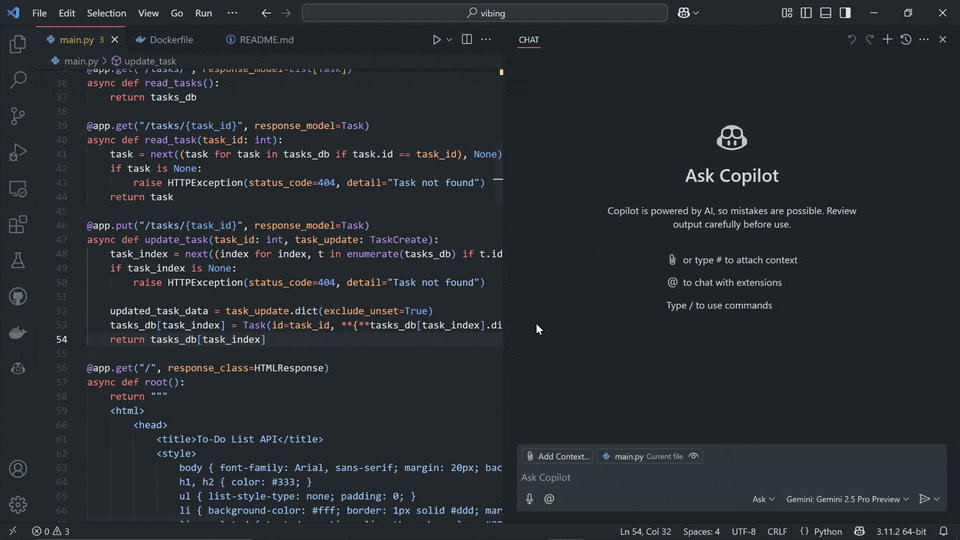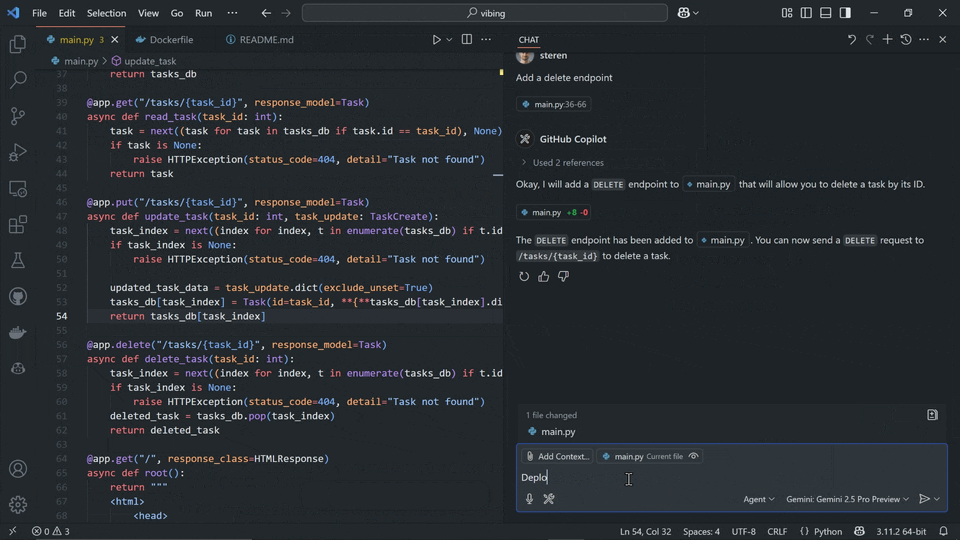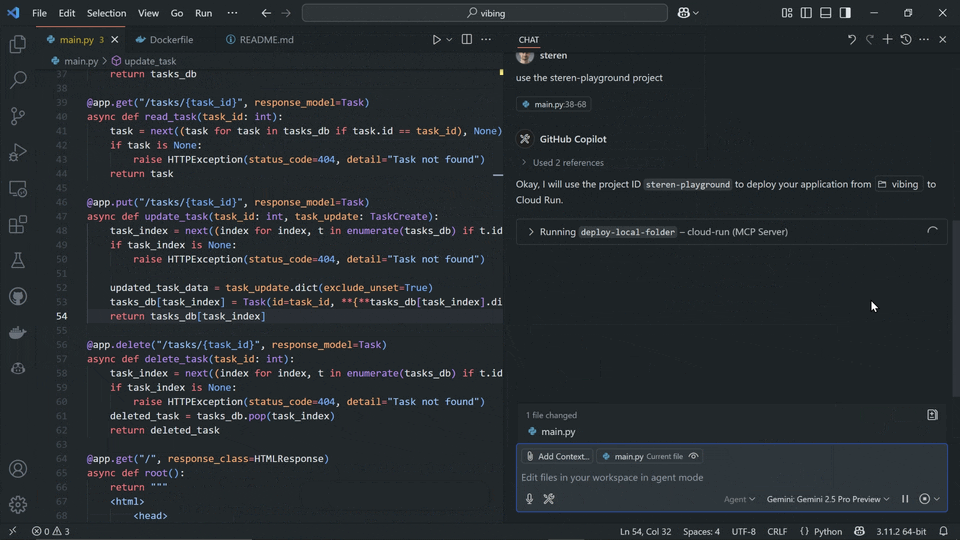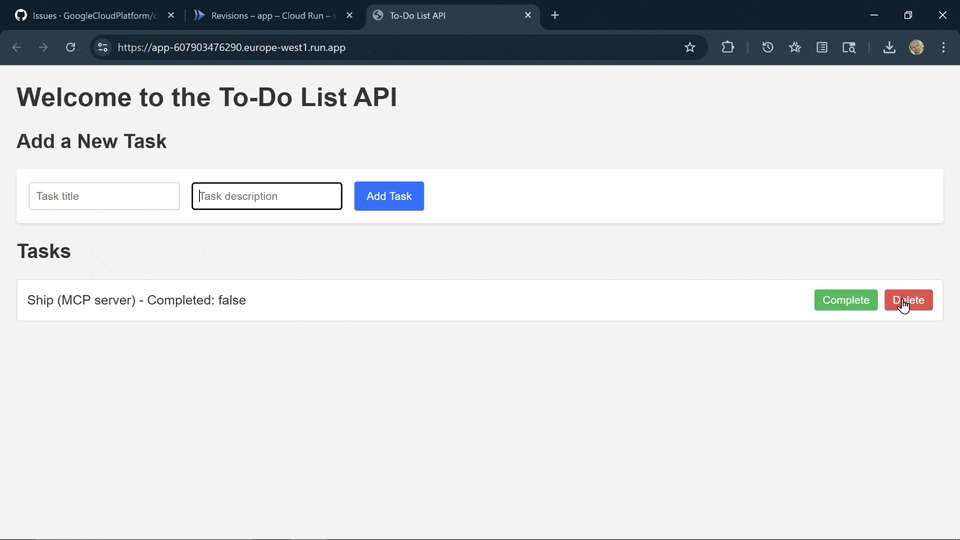
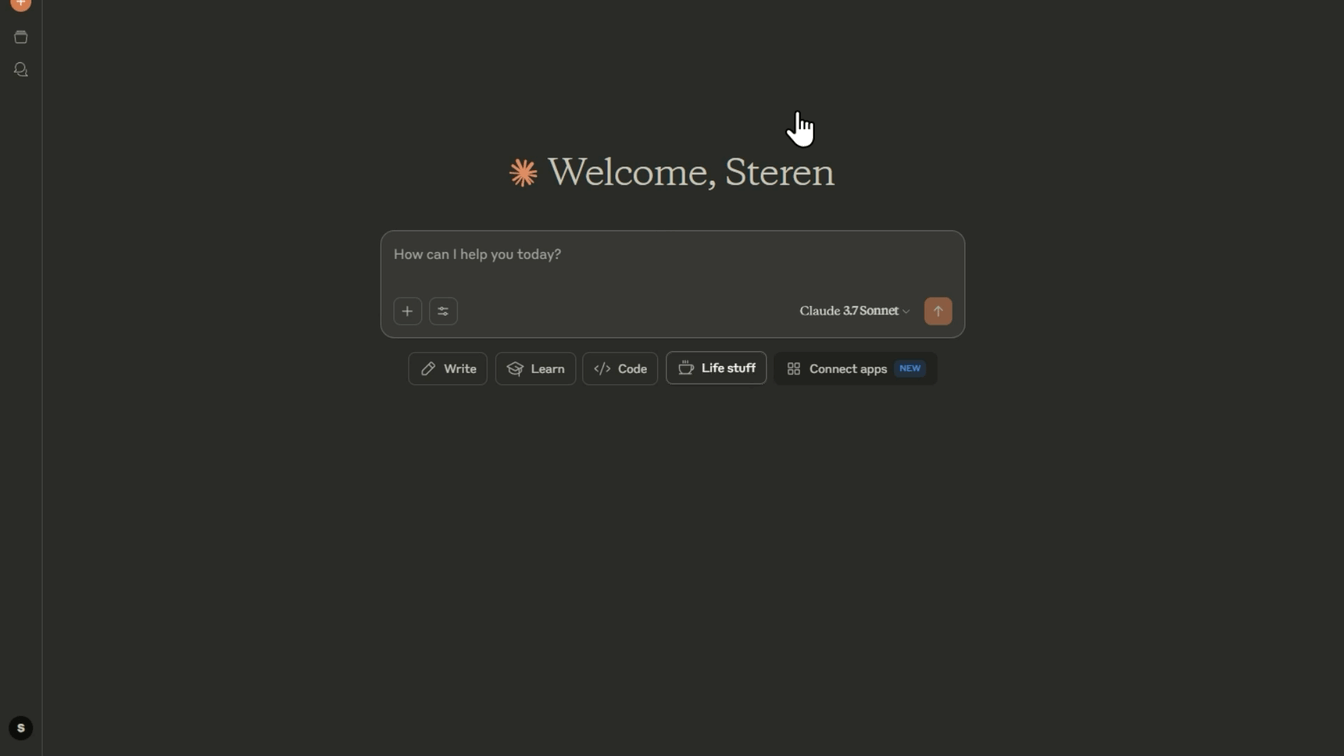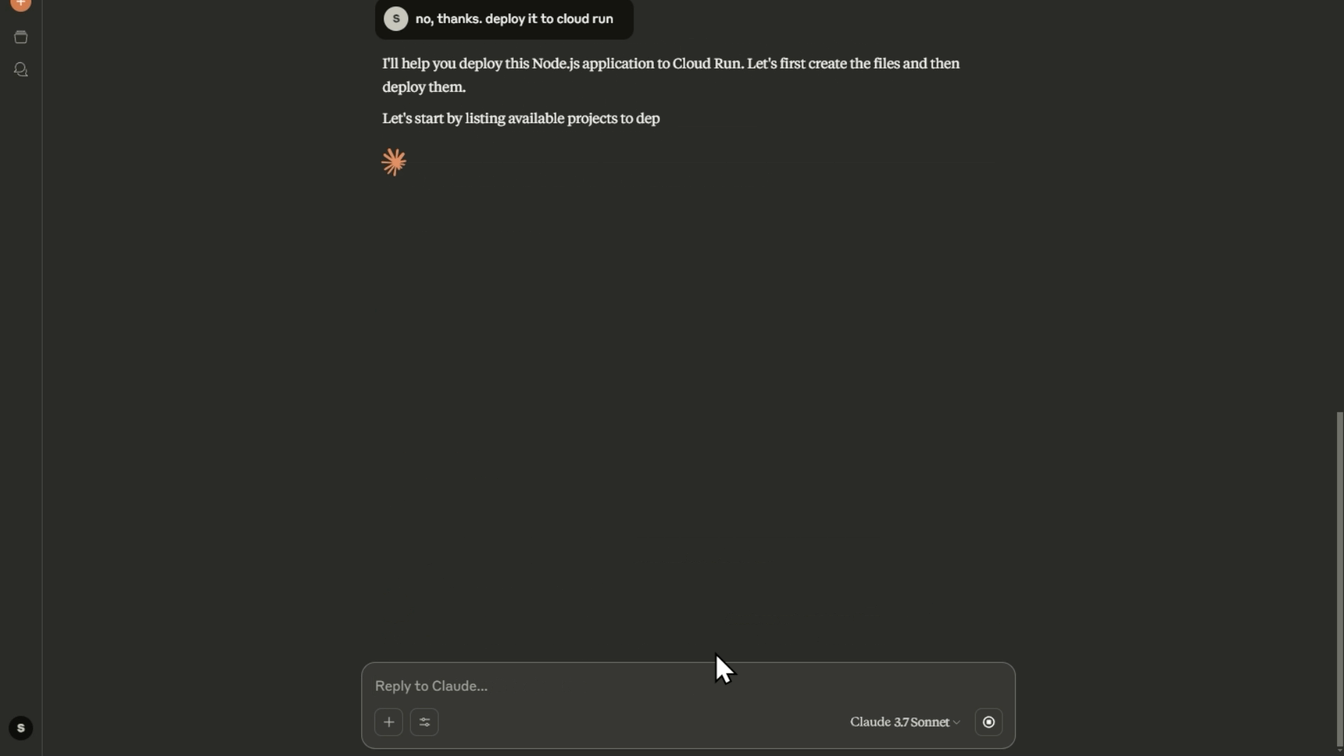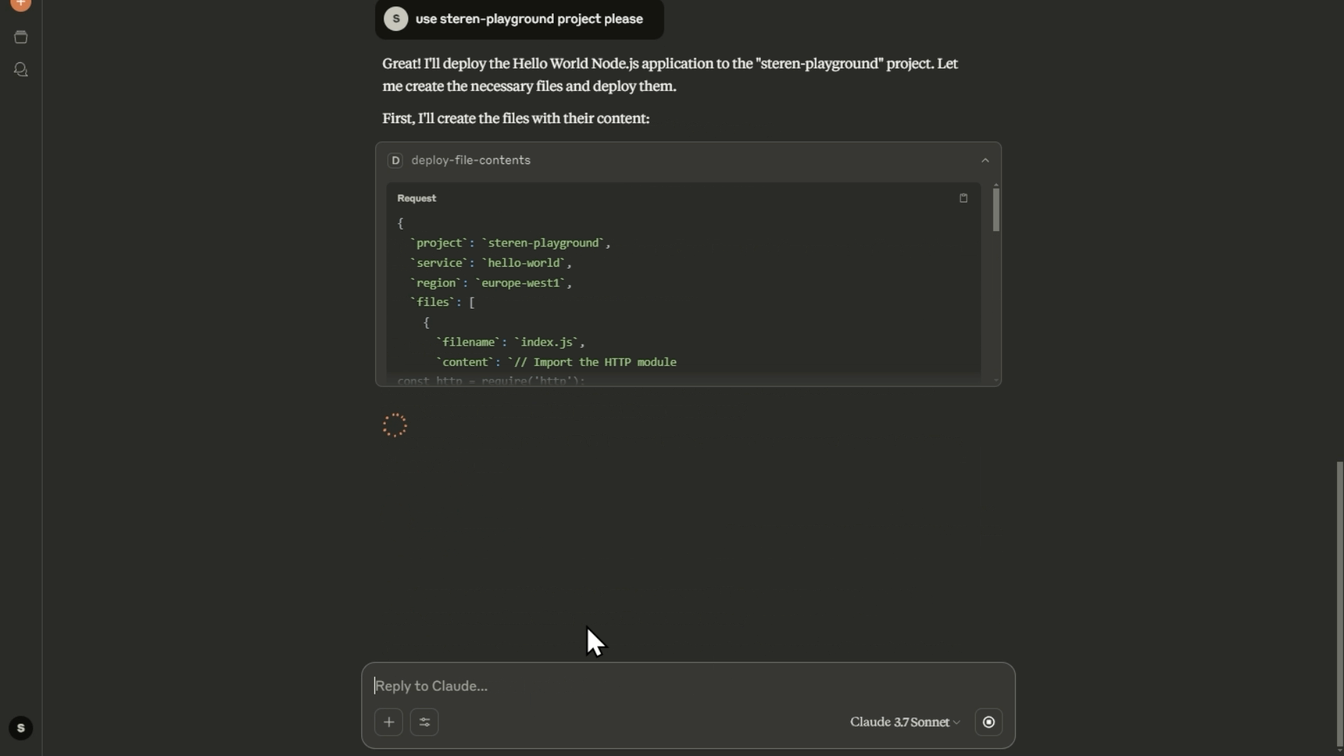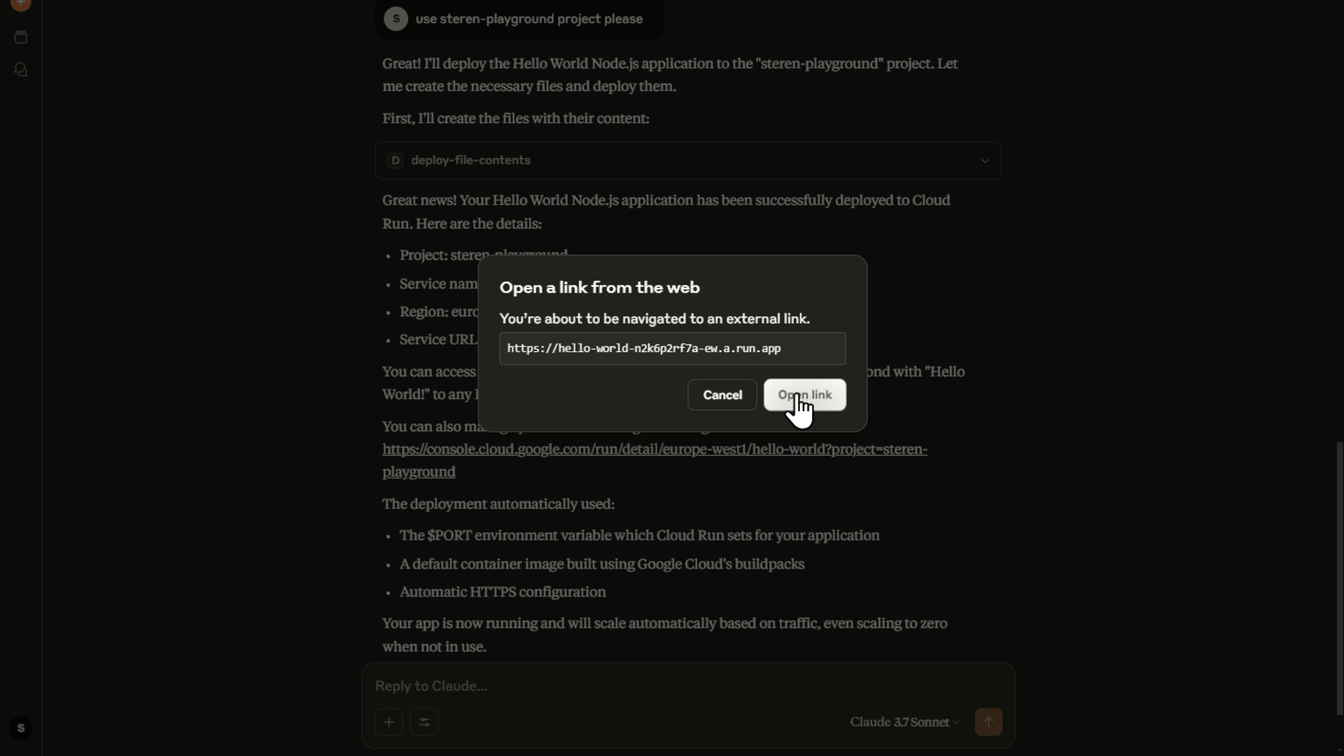
从 AI 助理应用程序中部署:
从SDK探员那里部署,就像 Google Gen AI SDK 软件 或者说 代理开发工具箱。 。 。 .
[注]
这是 MCP 服务器的寄存器,用于向 Cloud Run 部署代码,以学习如何 东道主 云跑的MCP服务器, 访问 Cloud 运行文档。 。 。 .
工具
-
deploy-file-contents:通过直接提供文件内容向 Cloud Run 部署文件 . -
list-services: 列出云 在特定项目和地区运行服务. -
get-service:获取特定云跑服务的细节. -
get-service-log: 为特定云跑服务获取日志和出错消息. -
deploy-local-folder*:向谷歌云跑服务部署本地文件夹. -
list-projects*:现有全球气候方案项目清单. -
create-project*:创建新的GCP项目并附入第一个可用的计费账户. 工程ID可以选择指定.
* 仅在本地运行时可用
提示
提示是可用于执行共同任务的自然语言命令. 它们是使用预填参数执行工具呼叫的快捷键 .
deploy: 将当前工作目录部署到 Cloud Run 。 如果不提供服务名称,它将使用DEFAULT_SERVICE_NAME环境变量,或当前工作目录的名称.logs: 为"云跑"服务获得日志. 如果不提供服务名称,它将使用DEFAULT_SERVICE_NAME环境变量,或当前工作目录的名称.
环境变量
Cloud Run MCP 服务器可以使用以下环境变量配置:
| 变量 | 说明 |
|---|---|
GOOGLE_CLOUD_PROJECT | 用于 Cloud 运行服务的默认项目 ID . |
GOOGLE_CLOUD_REGION | 用于 Cloud 运行服务的默认区域 . |
DEFAULT_SERVICE_NAME | 用于 Cloud Run 服务的默认服务名称 . |
SKIP_IAM_CHECK | 控制是否检查 Cloud Run 服务的 IAM 权限 。 设定为 false 以允许检查。 这是 true 默认情况下,这是公布服务的建议方式. |
ENABLE_HOST_VALIDATION | 预防 DNS 重新绑定 通过验证主机头进行攻击。 此默认已禁用 . |
ALLOWED_HOSTS | 以逗号分隔的允许主机头列表(如果启用主机验证). 默认值为 localhost,127.0.0.1,::1。 。 。 . |
OAUTH_ENABLED | 启用 OAuth 2.0 当 HTTP/SSE 请求设定为 true。默认已禁用. |
GOOGLE_OAUTH_AUDIENCE | 期待的 OAuth 2.0 令牌观众(通常为您的 OAuth 客户端ID). 需要时间 OAUTH_ENABLED=true。 。 。 . |
用作双子座 CLI 扩展名
要安装为 双子座CLI 扩展名,运行以下命令:
-
安装扩展名 :
gemini extensions install https://github.com/GoogleCloudPlatform/cloud-run-mcp -
使用命令登录您的 Google Cloud 账户 :
gcloud auth login -
使用命令设置应用程序证书 :
gcloud auth application-default login
MCP 客户端中的使用
学习如何配置您的 MCP 客户端
大多数MCP客户端需要创建或修改配置文件来添加MCP服务器.
配置文件语法可以不同客户端. 关于最新的预期语法,请参考以下链接:
一旦您确定如何配置您的 MCP 客户端, 请选择其中之一来设置 MCP 服务器 . 我们建议使用Node.js建立本地的MCP服务器.
设置为本地 MCP 服务器
使用本地Google Cloud证书在您本地机器上运行 Cloud Run MCP 服务器. 这最好使用AI辅助的IDE(如Cursor)或桌面AI应用程序(如克洛德).
-
安装 谷歌云SDK 并认证您的谷歌账户.
-
使用命令登录您的 Google Cloud 账户 :
gcloud auth login -
使用命令设置应用程序证书 :
gcloud auth application-default login
然后使用 Node.js 或 Docker 配置 MCP 服务器 :
使用节点.js
-
安装 节点.js (LTS版本推荐).
-
更新您的 MCP 客户端的 MCP 配置文件如下 :
"cloud-run": { "command": "npx", "args": ["-y", "@google-cloud/cloud-run-mcp"] } -
[可选 添加默认配置
   "cloud-run": {
      "command": "npx",
      "args": ["-y", "@google-cloud/cloud-run-mcp"],
      "env": {
            "GOOGLE_CLOUD_PROJECT": "PROJECT_NAME",
            "GOOGLE_CLOUD_REGION": "PROJECT_REGION",
            "DEFAULT_SERVICE_NAME": "SERVICE_NAME"
      }
   }
使用嵌入器
见多克的 MCP 目录,或使用这些手动说明:
-
安装 夹克
-
更新您的 MCP 客户端的 MCP 配置文件如下 :
   "cloud-run": {
     "command": "docker",
     "args": [
       "run",
       "-i",
       "--rm",
       "-e",
       "GOOGLE_APPLICATION_CREDENTIALS",
       "-v",
       "/local-directory:/local-directory",
       "mcp/cloud-run-mcp:latest"
     ],
     "env": {
       "GOOGLE_APPLICATION_CREDENTIALS": "/Users/slim/.config/gcloud/application_default-credentials.json",
       "DEFAULT_SERVICE_NAME": "SERVICE_NAME"
     }
   }
设置为远程 MCP 服务器
[尖叫声]
没有认证, 请不要使用远程 MCP 服务器 。 在以下指令中,我们将使用IAM认证,从您本地机器中确保与MCP服务器的连接. 这对于防止擅自访问你的Google Cloud资源很重要.
在 Cloud Run 上运行 Cloud 运行的 MCP 服务器本身, 通过 IAM 认证您的本地机器的连接 . 使用此选项, 您只能将代码部署到与 MCP 服务器运行位置相同的 Google Cloud 项目 .
-
安装 谷歌云SDK 并认证您的谷歌账户.
-
使用命令登录您的 Google Cloud 账户 :
gcloud auth login -
使用命令设置您的 Google Cloud 项目 ID :
gcloud config set project YOUR_PROJECT_ID -
将 Cloud 运行 MCP 服务器部署到 Cloud 运行 :
gcloud run deploy cloud-run-mcp --image us-docker.pkg.dev/cloudrun/container/mcp --no-allow-unauthenticated需要时,请选择一个区域,例如
europe-west1。 。 。 .注意 MCP 服务器是 没有 它需要通过IAM认证.
-
[可选 添加默认配置
gcloud run services update cloud-run-mcp --region=REGION --update-env-vars GOOGLE_CLOUD_PROJECT=PROJECT_NAME,GOOGLE_CLOUD_REGION=PROJECT_REGION,DEFAULT_SERVICE_NAME=SERVICE_NAME,SKIP_IAM_CHECK=false -
在您的本地机器上运行 Cloud Run 代理服务器, 以安全使用您的身份连接到运行在 Cloud Run 上的远程 MCP 服务器 :
gcloud run services proxy cloud-run-mcp --port=3000 --region=REGION --project=PROJECT_ID这将在端口3000上创建一个本地代理,将请求转发到远程 MCP 服务器并注入您的身份.
-
更新您的 MCP 客户端的 MCP 配置文件如下 :
   "cloud-run": {
     "url": "http://localhost:3000/sse"
   }
如果您的 MCP 客户端不支持
url属性,您可以使用 mcp 远程数字 :"cloud-run": { "command": "npx", "args": ["-y", "mcp-remote", "http://localhost:3000/sse"] }
使用 MCP 软件 OAuth 服务器
Cloud Run MCP服务器支持OAuth作为认证机制. 为了使用OAuth,创建OAuth客户端,并配置一个 .env 与您的 OAuth 客户端相关的相应值。 A 类 .env.example 提供参考.
Cloud Run MCP服务器与Google Cloud SDK OAuth客户端无缝合作. 为了利用Google Cloud SDK OAuth客户端,您可以使用 .env.gcloud-sdk-oauth 文件为您的 .env 文档如下:
cp .env.gcloud-sdk-oauth .env
node mcp-server.js
配置 MCP 在双子座 CLI 上使用 OAuth 的服务器
当Cloud Run MCP服务器以OAuth模式启动时,MCP客户端也应当被配置到使用OAuth. 您可以在双子座 CLI 中以 OAuth 模式设置 MCP 服务器, 使用以下 JSON : ~/.gemini/settings.json 文件 :
{
  "mcpServers": {
    "cloud-run": {
      "httpUrl": "http://localhost:3000/mcp",
      "oauth": {
        "enabled": true,
        "clientId": "<OAUTH_CLIENT_ID>",
        "clientSecret": "<OAUTH_CLIENT_SECRET>"
      }
    }
  }
}
发布上述配置变化,启动双子座CLI. 您应该使用双子座 CLI 中的以下提示认证 Cloud 运行 MCP 服务器 :
/mcp auth cloud-run
这将带您到浏览器上的认证页面, 您需要在这里使用相应的 gmail ID 签名, 并接受条款和条件 。 一旦认证成功,你可以回到双子座CLI,而"云跑"MCP服务器将准备使用.
谷歌云平台服务条款(见 https://cloud.google.com/terms/ 互联网档案馆的存檔,存档日期2013-12-02以及《数据处理和安全术语》 (见 https://cloud.google.com/terms/data-process-terms (中文(简体) ))不适用于Cloud Run MCP服务器软件的任何组件.
云跑技能
我们引进了"云跑"技术,让AI代理在"云跑"上进行动作. 你可以用双子座CLI和其他代理AI工具使用这些技能. 职业技能: 云跑技能。 。 。 .
Cloud Run技巧基于gcloud cli的上方,用于Cloud Run授权代理使用gcloud执行"Cloud Run"上的所有动作,GCP用户使用gcloud cli可以执行.
为了使用"云跑"技能:
- 确保你拥有
gcloud安装和认证CLIgcloud auth login财务报告和审定财务报表gcloud auth application-default login。 。 。 . - 设定您的项目
gcloud config set project [PROJECT_ID]。 。 。 . - 启用您的代理 AI 工具的技能 。 例如,您可以在终端上使用以下命令启用双子座 CLI 的技能 :
gemini skills install https://github.com/GoogleCloudPlatform/cloud-run-mcp.git --path skills/cloud-run
- 一旦技能被启用,您就可以在Cloud Run上使用它们来进行动作. 以下是一些让你开始的提示:
-
列出我们西部地区项目测试-gcp-项目中的"云跑"服务.
-
将文件夹 / home/username/workspace/hello-world作为Cloud Run服务 Hello-world 用于我们西部地区的项目测试-gcp-项目.
-
描述欧洲西部地区项目测试-gcp-项目中的Cloud Run Hello-job.